· تیم فرز · 7 دقیقه مطالعه
OTP چیست و چرا کسبوکارها برای امنیت به آن نیاز دارند؟
رمز یکبار مصرف (OTP) پایهایترین لایه امنیتی در احراز هویت مدرن است. در این مقاله بررسی میکنیم که چرا رمزهای ثابت منسوخ شدهاند و بهترین روشهای پیادهسازی OTP کدامند.
احتمالاً برای شما هم پیش آمده که در حساسترین لحظه ثبتنام یا ورود به یک اپلیکیشن، با خطای «رمز عبور اشتباه است» مواجه شوید یا سیستم از شما بخواهد رمزی شامل حروف بزرگ، کوچک و کاراکترهای خاص بسازید. این فرآیند خستهکننده، نه تنها باعث کلافگی کاربران میشود، بلکه یکی از بزرگترین دلایل ریزش آنها (Drop-off) در همان قدمهای اول است. از طرف دیگر، استفاده از رمزهای عبورِ ساده و تکراری توسط کاربران، امنیت پلتفرمها را به شدت به خطر میاندازد.
در این نقطه است که راهکاری به نام رمز یکبار مصرف (OTP) وارد میدان میشود تا هم تجربه کاربری را نجات دهد و هم لایههای امنیتی پلتفرم شما را نفوذناپذیر کند.
رمز یکبار مصرف (OTP) چیست؟
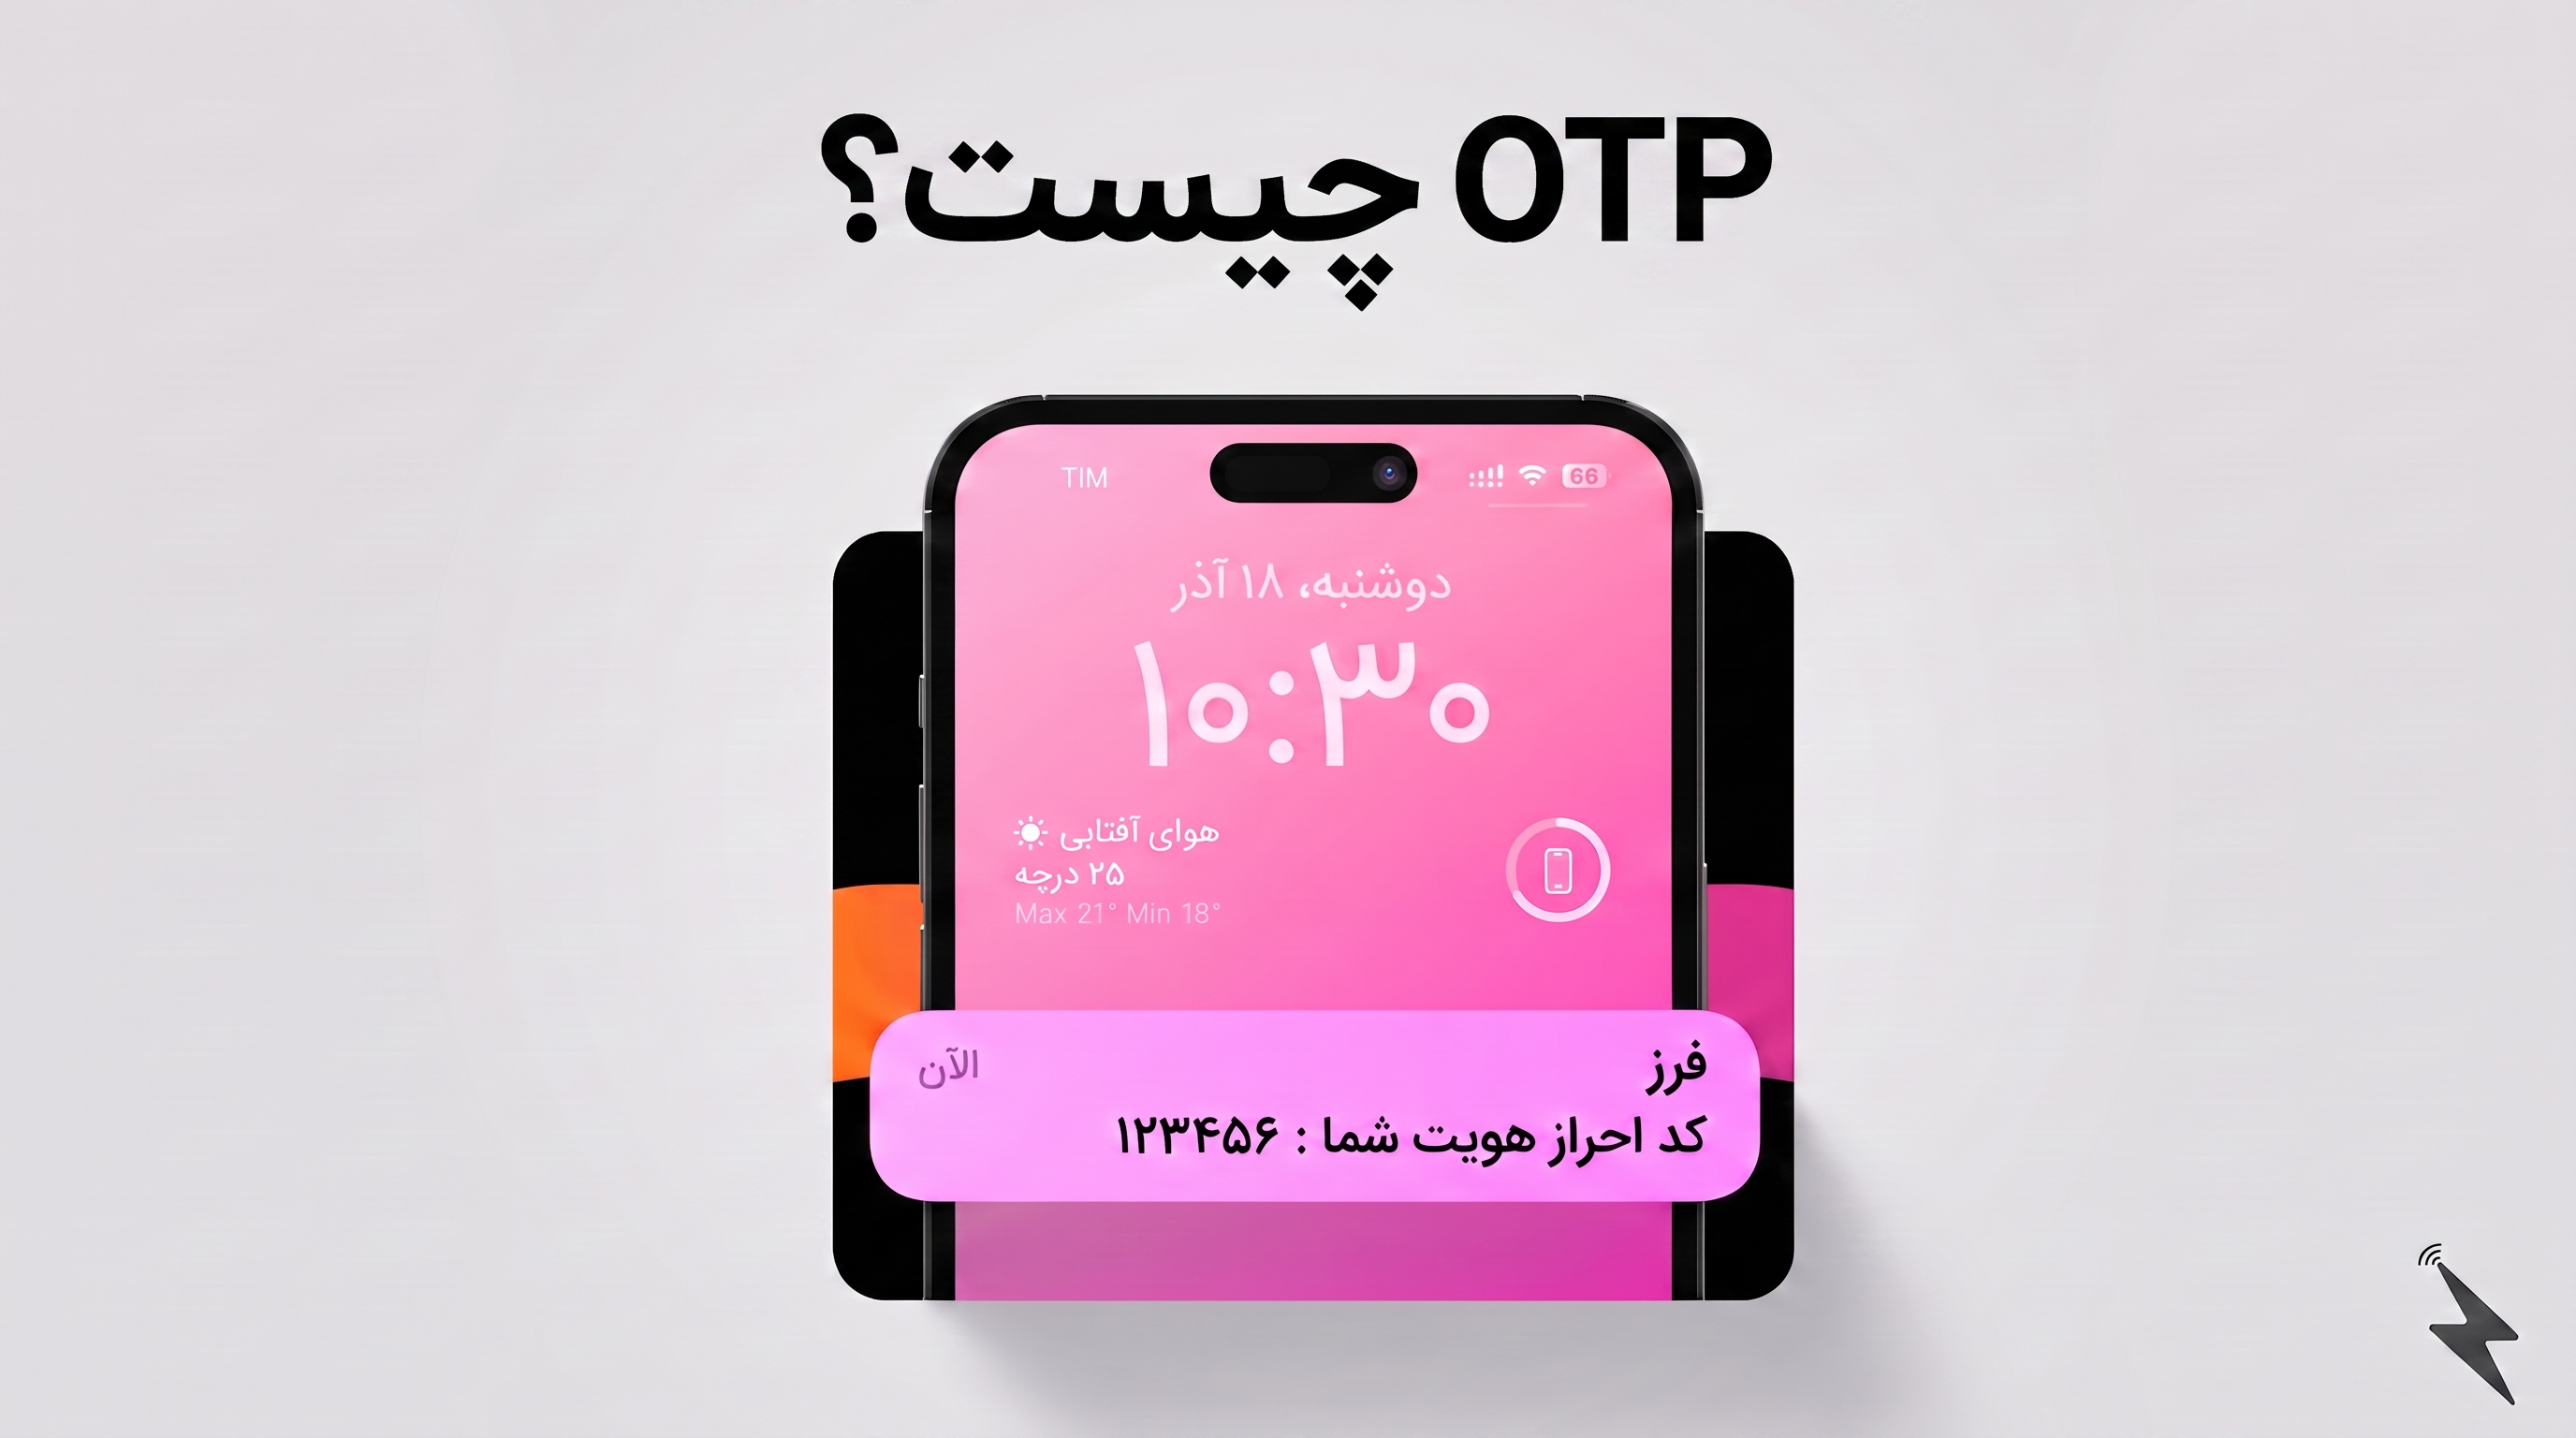
رمز یکبار مصرف (OTP) مخفف عبارت One-Time Password است. همانطور که از نامش پیداست، یک رشتهی تصادفی (معمولاً عددی) است که توسط سیستم تولید میشود و کاربر فقط و فقط یک بار میتواند از آن برای ورود به حساب کاربری یا تایید یک عملیات استفاده کند.
برخلاف رمزهای عبور سنتی (Static Passwords) که ماهها یا سالها بدون تغییر در دیتابیسها باقی میمانند و به راحتی قابل سرقت هستند، کدهای OTP عمر بسیار کوتاهی دارند. این سیستمها به صورت کلی در دو مدل پیادهسازی میشوند:
- مبتنی بر زمان (TOTP): در این مدل، کد تولید شده تنها برای یک بازه زمانی بسیار کوتاه (مثلاً ۶۰ تا ۱۲۰ ثانیه) معتبر است و با پایان یافتن این زمان (تایمر)، کد به صورت خودکار منقضی و بیاعتبار میشود.
- مبتنی بر رویداد (HOTP): در این مدل، کد محدودیت زمانی سفتوسختی ندارد، اما به محض اینکه کاربر برای اولین بار آن را در سیستم وارد و تایید کند، آن کد برای همیشه میسوزد و باطل میشود.
چرا دوران رمزهای عبور ثابت (Static Passwords) تمام شده است؟
با پیشرفت تکنولوژی و تغییر رفتار کاربران در فضای وب، سیستمهای سنتی ورود دیگر پاسخگوی نیاز کسبوکارهای مدرن نیستند. استفاده از یک رمز عبور ثابت برای ماهها یا سالها، اکنون نه تنها یک ضعف امنیتی، بلکه یک مانع بزرگ بر سر راه رشد کسبوکار است. دلایل اصلی منسوخ شدن رمزهای ثابت عبارتند از:
ریسکهای امنیتی و نشت اطلاعات
کاربران به طور طبیعی تمایل دارند از یک رمز عبور ساده و تکراری برای دهها سایت و اپلیکیشن مختلف استفاده کنند. این موضوع یک فاجعه امنیتی به همراه دارد؛ اگر دیتابیس یک وبسایتِ کوچک و نامعتبر هک شود، هکرها میتوانند با استفاده از همان ترکیبِ شماره موبایل و رمز لو رفته، وارد حسابهای حساستر کاربر در پلتفرمهای دیگر شوند. علاوه بر این، در حملاتی مانند فیشینگ (Phishing) یا بروتفورس (Brute-force)، رمزهای ثابت به سادگی قابل سرقت و حدس زدن هستند. با جایگزینی رمزهای ثابت با کدهای یکبار مصرف، حتی اگر رخنهای در سیستم رخ دهد، عملاً هیچ رمز معتبری برای سوءاستفاده هکرها وجود نخواهد داشت.
قاتل نرخ تبدیل (Conversion Rate)
مدیران محصول و مارکتینگ به خوبی میدانند که فرم ثبتنام، گلوگاه اصلی جذب کاربر است. زمانی که در فرم ورود از کاربر میخواهید یک رمز عبورِ شامل حداقل ۸ کاراکتر، حروف بزرگ و کوچک و علائم نگارشی بسازد و سپس آن را تکرار کند، در واقع در حال ایجاد یک اصطکاک (Friction) شدید هستید. بسیاری از کاربران در همین مرحله کلافه شده و پلتفرم شما را ترک میکنند. حذف مرحلهی ساخت و حفظ کردن رمز عبور و شیفت کردن به سیستم ورود با شماره موبایل، تجربهی کاربری بسیار روانی خلق میکند که مستقیماً باعث افزایش نرخ تبدیل و موفقیت در جذب کاربر جدید میشود.
سه دلیل حیاتی برای استفاده از OTP در پلتفرمها
تصمیمگیری برای تغییر زیرساخت ورود از رمز ثابت به رمز یکبار مصرف، تنها یک ارتقای نرمافزاری نیست، بلکه یک استراتژی هوشمندانه تجاری است. اضافه کردن OTP به پلتفرم شما سه مزیت حیاتی به همراه دارد:
۱. امنیت بیقیدوشرط با احراز هویت دو مرحلهای (2FA)
حتی اگر کسبوکار شما همچنان برای ورود به رمزهای عبور ثابت متکی است، اضافه کردن OTP به عنوان لایه دوم امنیتی (Two-Factor Authentication) الزامی است. در این ساختار، اگر هکرها رمز عبور اصلی کاربر را به هر طریقی به دست آورده باشند، بدون دسترسی فیزیکی به گوشی موبایل او و دریافت کد یکبار مصرف، قادر به ورود نخواهند بود. این لایه دفاعی مضاعف، ریسک دسترسیهای غیرمجاز و سرقت اطلاعات را تقریبا به صفر میرساند.
۲. احراز هویت واقعی (Validation) و مسدودسازی رباتها
استفاده از آدرسهای ایمیل موقت یا اطلاعات فیک برای ساخت هزاران اکانت تقلبی، یکی از بزرگترین معضلات استارتاپها و فروشگاههای اینترنتی است. اکانتهای فیک باعث افت کیفیت دادهها و ایجاد بار اضافی روی سرورها میشوند. با اجباری کردن دریافت کد OTP از طریق موبایل، شما هویت واقعی کاربر را تایید (Validate) میکنید. این کار باعث میشود دیتابیس شما مملو از مشتریان واقعی و ارزشمند شود و سد محکمی در برابر رباتهای مخرب و اسپمرها ایجاد گردد.
۳. کاهش چشمگیر هزینههای پشتیبانی
«رمز عبورم را فراموش کردهام!»؛ این جمله، دلیل ثبت درصد بالایی از تماسها و تیکتهای پشتیبانی در سرویسهای آنلاین است. هر تیکتی که تیم پشتیبانی شما مجبور به پیگیری آن باشد، هزینهی پنهانی را به شرکت تحمیل میکند و زمان ارزشمند نیروهای شما را هدر میدهد. با پیادهسازی سیستم لاگین مبتنی بر OTP، فرآیند پیچیده و زمانبرِ «بازیابی رمز عبور» به طور کامل حذف میشود و استهلاک تیم پشتیبانی به شدت کاهش مییابد.
روشهای رایج ارسال OTP (از سنتی تا مدرن)
برای اینکه کد یکبار مصرف به دست کاربر برسد، مسیرهای مختلفی وجود دارد. انتخاب روش درست، تاثیر مستقیمی بر هزینههای زیرساخت و تجربه کاربری (UX) شما خواهد داشت:
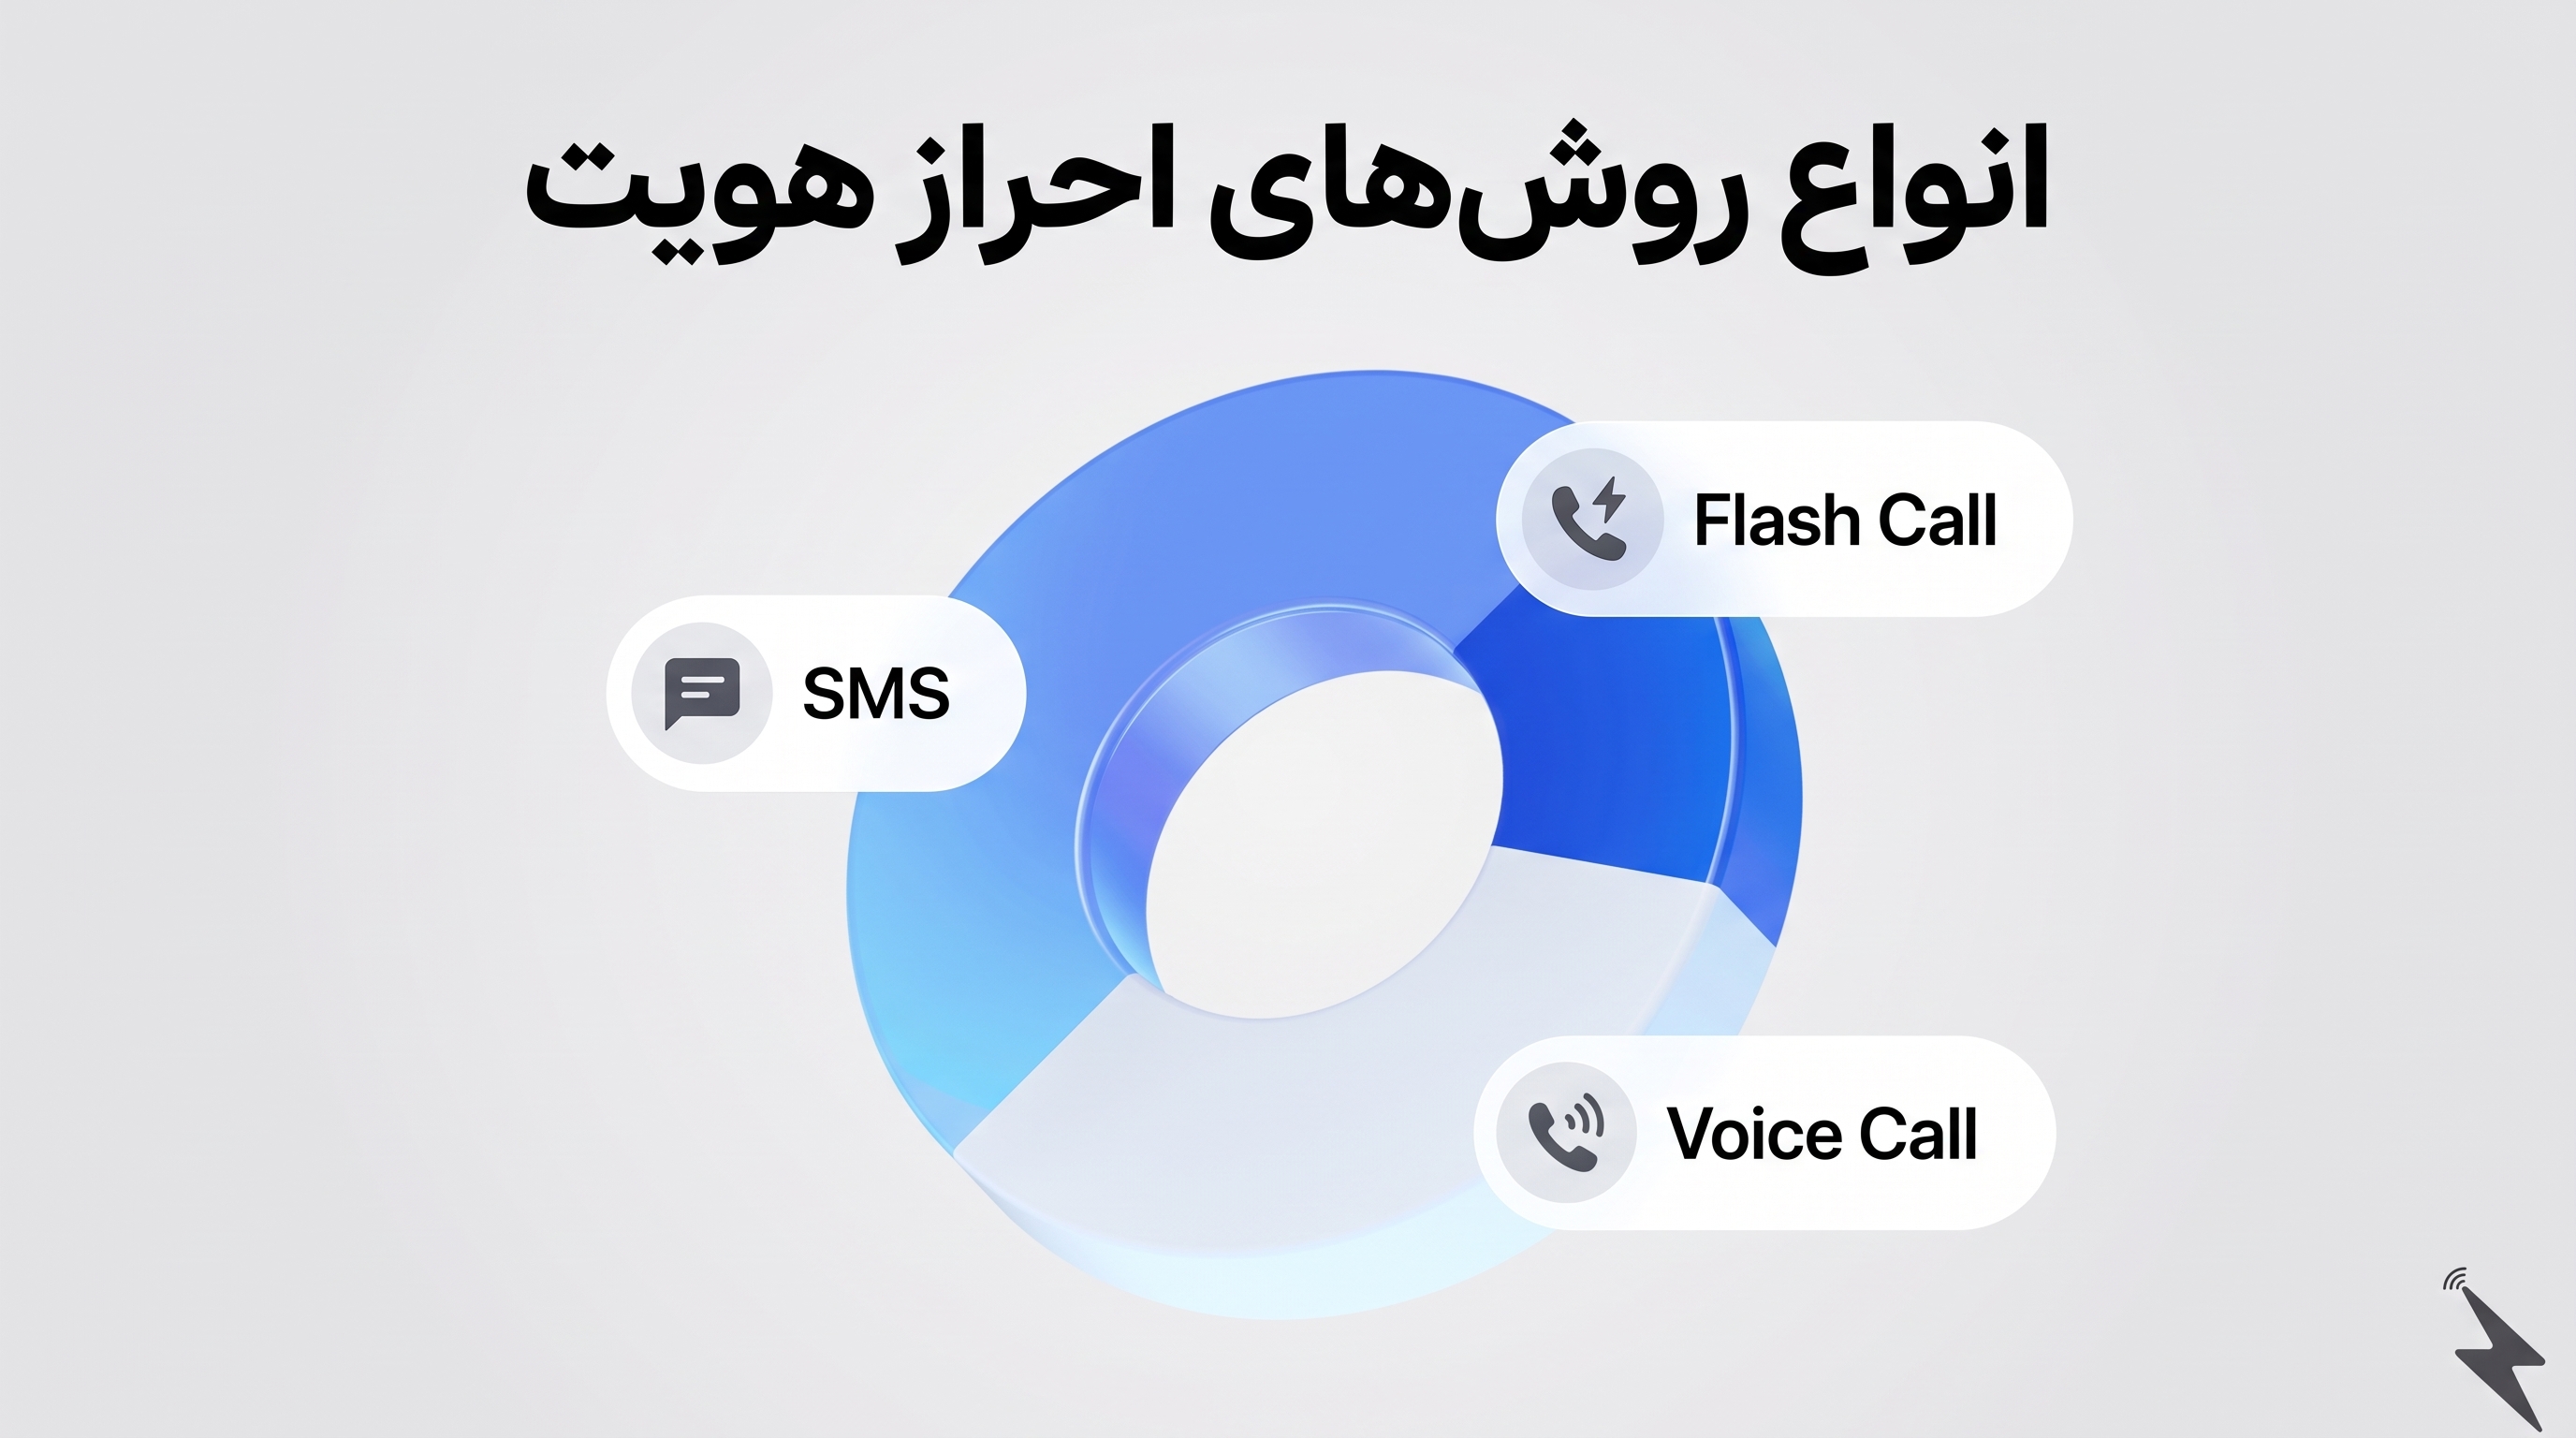
پیامک (SMS OTP)
این روش سالهاست که به عنوان استاندارد اصلی احراز هویت شناخته میشود و بیشتر کاربران با آن آشنا هستند. با این حال، استفاده از پیامک در سالهای اخیر چالشهای جدی به همراه داشته است. افزایش هزینههای ارسال، مسدود بودن سرشمارههای تبلیغاتی توسط کاربران (بلکلیست) و تاخیر در تحویل کدهای تایید به دلیل ترافیک اپراتورها، باعث شده تا پیامک دیگر به تنهایی یک راهکار صددرصد مطمئن و مقرونبهصرفه نباشد.
تماس صوتی (Voice Call)
یکی از بهترین راهکارها برای عبور از سد مشکلات پیامکی، استفاده از تماس صوتی است. در این روش، سیستم به صورت خودکار با کاربر تماس گرفته و یک موتور هوشمند تبدیل متن به گفتار (TTS)، کد یکبار مصرف را با صدایی واضح برای او میخواند. مزیت بزرگ تماس صوتی این است که هیچگاه در بلکلیست مخابراتی گیر نمیکند و تحویل کد تایید را در هر شرایطی تضمین میکند.
تکزنگ (Flash Call)
فلشکال مدرنترین، سریعترین و کمهزینهترین نسل احراز هویت است. در این متد، سیستم فقط یک تماس بسیار کوتاه (بدون نیاز به پاسخگویی) با کاربر برقرار میکند و قطع میشود. کاربر برای تایید هویت، نیازی به شنیدن کد یا باز کردن پیامک ندارد؛ بلکه تنها با وارد کردن چند رقم آخر از شمارهای که با او تماس گرفته (یا حتی خواندن خودکار ارقام توسط اپلیکیشن)، وارد سیستم میشود. فلشکال یک تجربه بدون اصطکاک و فوقسریع را برای کاربر رقم میزند.
معماری سیستم لاگین خود را به چه کسی بسپاریم؟ (جمعبندی)
پیادهسازی یک سیستم احراز هویت پایدار که در زمانهای اوج ترافیک دچار قطعی نشود، نیازمند معماری قدرتمندی است. از طرفی، توسعه و نگهداری چنین سیستمی از صفر، تمرکز تیم فنی شما را از توسعه هسته اصلی محصول دور میکند و درگیریهای اداری فراوانی با اپراتورهای مخابراتی به همراه دارد.
برای جلوگیری از هدررفت منابع، استفاده از پلتفرمهای تخصصی احراز هویت منطقیترین راهکار است. فرز با ارائه یک API قدرتمند و یکپارچه، مجموعهای از خدمات فلشکال و تماس صوتی را با پایداری تضمینشده در اختیار شما قرار میدهد. با سپردن این بخش حساس به فرز، میتوانید بدون درگیری با پیچیدگیهای مخابراتی، امنیت و سرعت را به پلتفرم خود تزریق کرده و نرخ ریزش کاربران در مرحله ثبتنام را به حداقل برسانید.
آمادهاید تا تجربه ورود کاربران خود را متحول کنید؟ همین حالا وارد داشبورد فرز شوید، کلید دسترسی (API Key) خود را دریافت کنید و با مدل پسپرداخت، زیرساخت جدیدتان را رایگان تست کنید!